数据安全、团队保密和内控管理是大型公司最优先关注的问题。这种情况下,内网部署设计工具成为趋势。这种方式能够帮助团队实现数据完全内网封闭、自主创新,同时又能高速地进行产品设计。在本篇文章中,为你整理出了2025最强内网部署设计工具 ,帮助你的团队搭建属于自己的产品创新生态。
1.墨刀
墨刀是一款专为产品设计师打造的原型设计与协作平台,支持在线实时协作、交互设计、团队审阅和版本管理。墨刀的内网部署服务为大型公司搭建属于自己的产品创新生态提供了最稳固且灵活的平台,它彻底消除数据外泄风险,实现数据完全内网部署,同时又保留了墨刀完整的产品设计能力——从线框、原型到交互,再到团队协同,都可以依赖内网中高度安全、自主且高速地推进。

这种设计工具内网部署方案非常适合需要高度保密、数据合规和授权管理的团队,为产品创新增砖加瓦。立即免费注册墨刀 ,搭建属于自己的内网设计生态
部署方式:Docker 本地化搭建(提供完整搭建文档),无需依赖外网
核心优势:
- 完整功能:包括原型 + 交互 + UI + 开发协作资源管理,为产品从最初创新到完整落地提供一体化工作流。
- 高度授权设置:为不同团队设置不同的访问权限,保障数据安全。

- 数据完全内网封闭:无需依赖外网,彻底消除数据泄漏风险。
- 灵活扩展:可以按需要进行资源扩容、按团队进行授权调整。
- 稳定且高速:内网访问时渲染更稳定、数据加载更高速。
适用场景:
大型公司、保密项目、高度数据安全条件下需要进行产品设计时最优且最稳。👉点击了解设计工具内网部署方案
2.Figma Enterprise
Figma是为产品团队打造的强大且灵活的设计协同平台,,Figma Enterprise则为大型团队提供自主可控且内网封闭的数据管理方案,更方便地进行授权设置、工作流管理和资产保护,为重大项目和数据合规增砖加瓦。
部署方式:Docker Compose 本地搭建
核心优势:
Figma完整功能内网化
安全且高度授权管理
适用大型团队进行联合设计
3.Sketch私有云
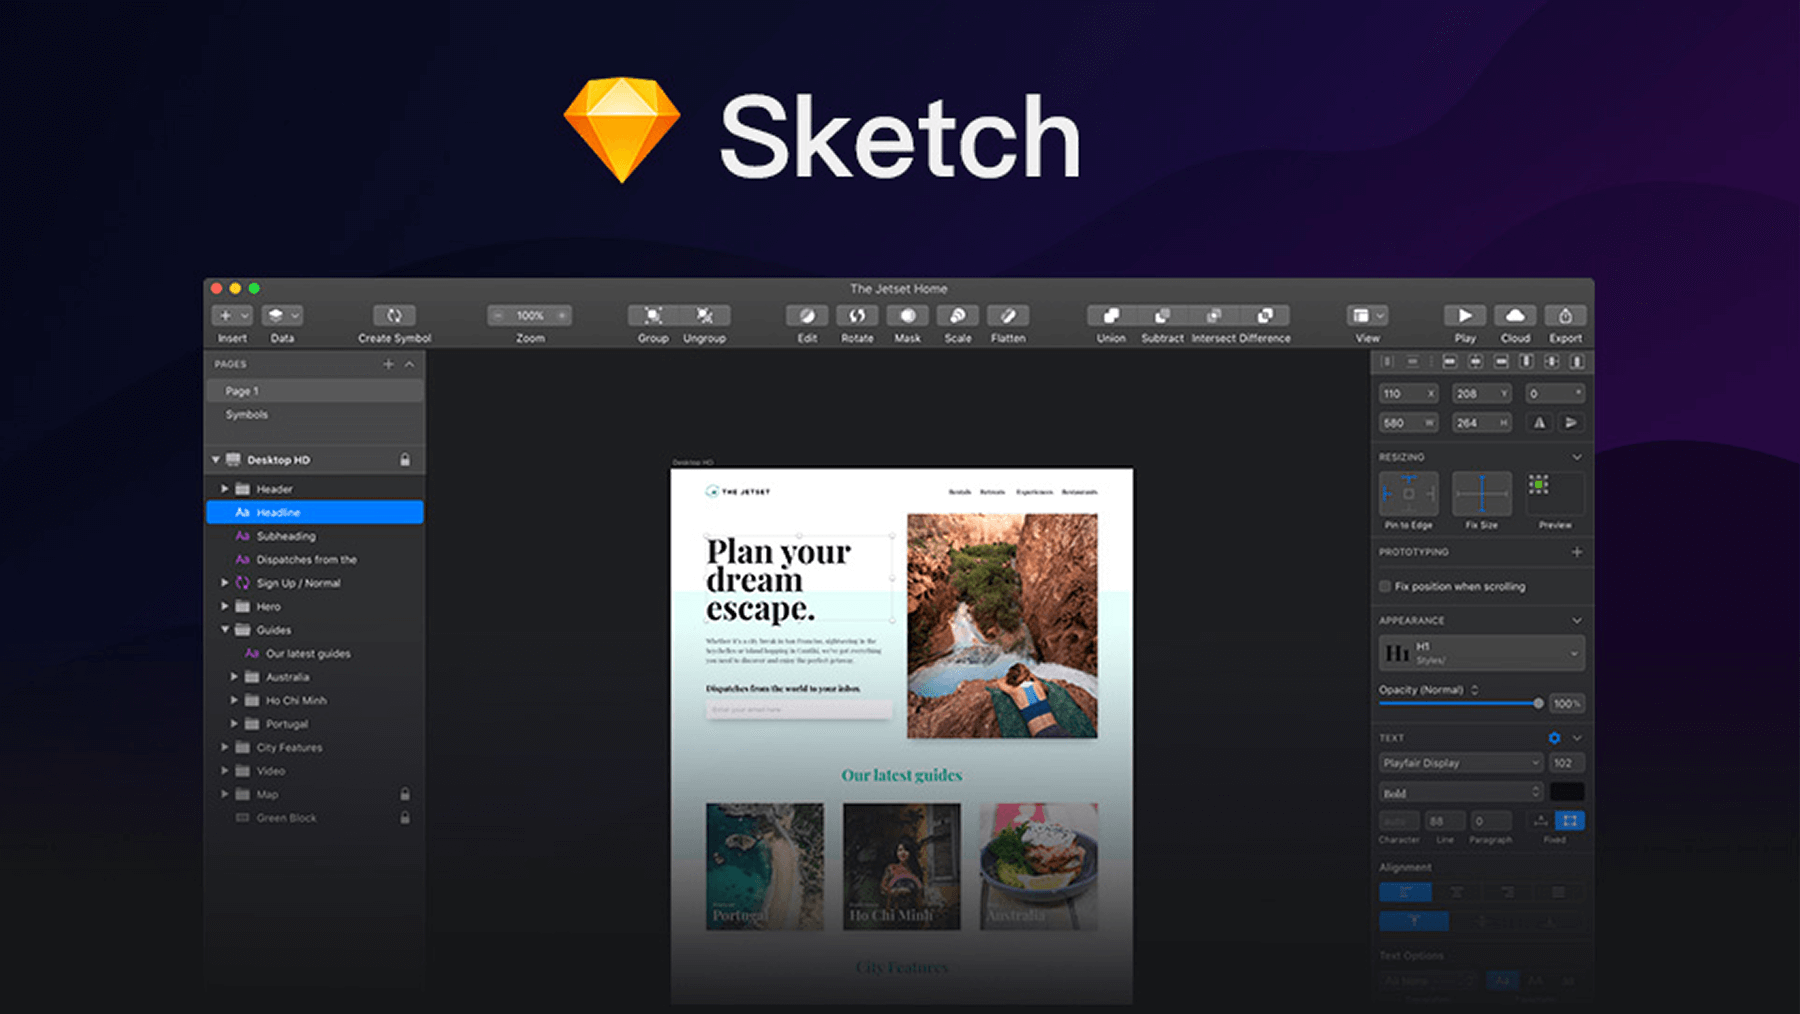
Sketch是为产品设计师打造的轻量且专业的设计协同工具,帮助团队实现从线框到完整页面的高速创新。其中,Sketch的私有云为大型公司提供内网部署的数据管理方案,更好地满足数据合规、授权管理和团队协同的需要,为产品创新保驾护航。
部署方式:搭建自己的私有云(比如AWS/GCP上Docker)
核心优势:
Sketch生态丰富且有完整的Design System支持
本地化授权,更好地保证数据安全
适用场景:适用有条件搭建私有基础设施且依赖 Sketch 的团队。
4.Pixso

Pixso支持单体和集群部署,提供完善的内网、自建云、公有云等多种部署解决方案,确保企业数据的安全性和系统的稳定性。
部署方式:提供企业级私有化部署方案
核心优势:具备行业前沿的产品性能,支持中文界面,提供本地化资源
适用场景:尤其适合需要本地化支持和数据安全保障的国内企业
5.Adobe XD

Adobe XD是为产品团队打造的轻量且高速的UI/UX设计与原型制作工具,帮助设计师更清晰地展示产品结构和交互。借助Adobe XD内网部署,大型公司可以实现数据完全内网封闭、自主授权管理的团队协同,同时满足数据合规性与保密性。
部署方式:Docker + 本地认证方式
核心优势:
依赖Adobe生态,适用大型公司工作流
安全且授权管理方便,适用大型团队
适用场景:大型公司需要封闭且高度安全的数据工作流时。
6.Axure RP
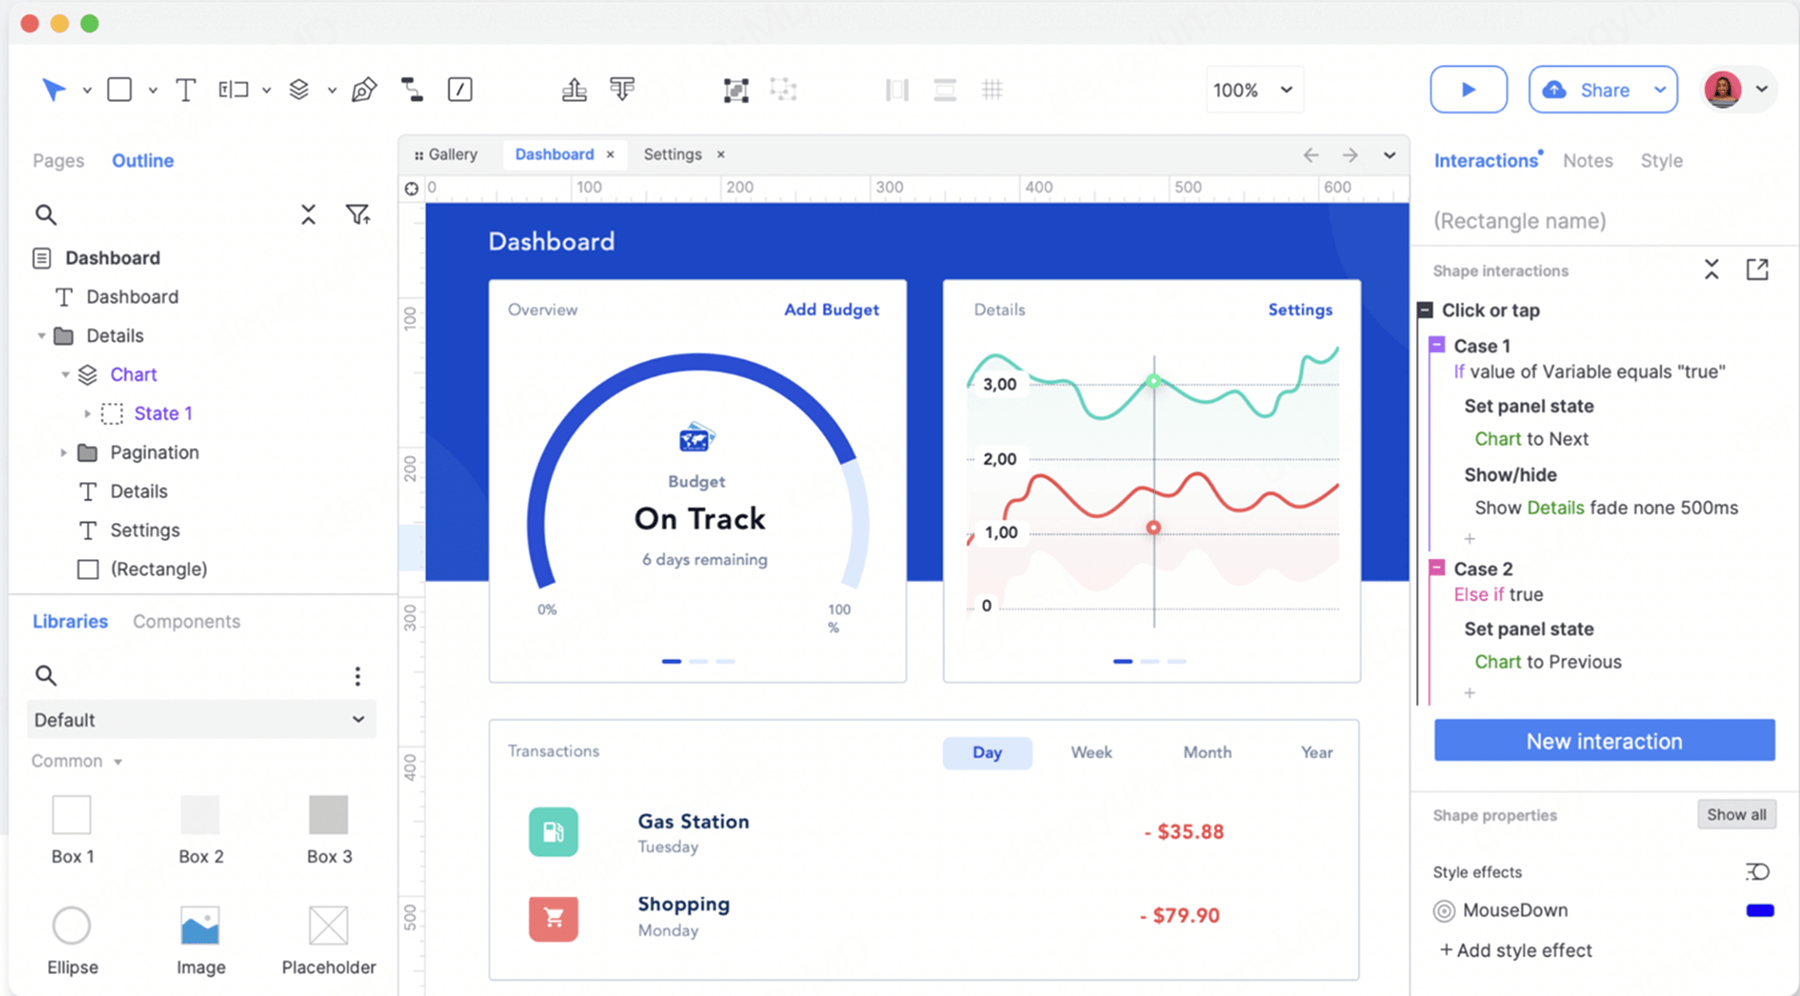
Axure RP企业版是为大型团队打造的高度专业且功能强大的原型设计方案,帮助产品团队实现从线框到高度交互原型的完整设计过程。
部署方式:纯客户端 + 本地授权管理
核心优势:
本地渲染,数据完全内网封闭
适用高度保密且需要进行交互原型创新的团队
适用场景:大型公司需要搭建自己的UX原型工作池时。
7.InVision

借助内网部署,公司可以将 InVision 的原型、设计规范和反馈完全留在自己的基础设施中,实现数据的安全、自主访问控制和团队内高度保密地推进产品创新,更好地满足数据合规和业务保密需要。
部署方式:Docker 本地搭建
核心优势:
InVision生态完整(Craft + InVision)
本地化数据,适用大型公司封闭式工作
适用场景:适用需要高度封闭且数据完全内网管理的公司。
8.ProtoPie

ProtoPie的内网部署为企业提供了高安全性设计协作环境,适用于对数据安全性有严格要求的团队。内网部署适用于对数据安全性有更高要求的公司,提供了更高的灵活性和可扩展性。
部署方式:Docker本地搭建
核心优势:
本地渲染,保证数据安全
适用高度交互且富有创新性的产品团队
适用场景:需要高度交互且富有创新性的产品时。
9.UXPin

UXPin的内网部署是将UXPin部署在企业的私有云或本地服务器上,团队可以实现数据完全内网封闭,确保设计文件、资产和原型仅在公司内部网络中流转,UXPin的内网部署帮助企业实现精细化的权限管理和高效的跨部门协作。
部署方式:Docker 本地搭建 + 本地授权
核心优势:
本地化数据,适用完整产品设计过程
安全且高度灵活
适用场景:适用大型团队进行完整产品设计时需要高度封闭的数据环。
10.Penpot

Penpot是一款开源的UI/UX设计与原型工具,支持全自托管部署,非常适合对数据安全和合规性有严格要求的企业使用。其内网部署依托Docker容器化技术,具备高可用性、良好的扩展性及便捷的维护特性,为团队打造稳定高效的设计协作环境。
部署方式:Docker Compose 本地搭建
核心优势:
本地化数据完全由自己管理
自由且灵活地进行创新
面向现代团队,适用从线框到完整 UI 的工作流
适用场景:
适用需要完全自己搭建且高度透明的数据生态的小公司和大型团队。
支持内网部署的设计工具为公司和团队实现数据安全、高速协同提供更多可能。无论你是初创公司、中大型团队,还是需要高度保密的数据团队,都能借助上述内网部署方案打造属于自己的产品创新生态。其中,墨刀凭借高度安全、完整功能和灵活授权设置脱颖而出,为你的内网部署增砖加瓦。

作为国产设计工具,墨刀在符合国内法律法规、深度适配本地网络环境及提供本土化技术支持方面具有显著优势,更好地保障企业数据合规与持续运营,助力中国企业实现自主可控的数字化设计转型。立即免费注册墨刀 ,为你的内网搭建最强大的产品设计工作流!
内网部署设计工具的可执行方法
| 步骤 | 核验要点 |
|---|---|
| 定义任务 | 说明目标、使用者、频率和完成标准 |
| 准备样例 | 选取一份有代表性的真实材料并做好脱敏 |
| 统一测试 | 使用相同输入比较操作、质量、协作和输出 |
| 检查边界 | 确认价格、权限、兼容性、数据存储和退出成本 |
| 形成结论 | 记录适用与不适用场景,而不是给出绝对排名 |
墨刀 AI 的闭环方法
任务定义 → 样例材料 → AI或工具生成初稿 → 可编辑调整 → 结果核验 → 团队确认。这套方法强调“生成后可编辑、编辑后可评审、评审后可交付”,让AI承担整理与初稿工作,让业务人员保留事实核验和最终决策。
适用场景与判断标准
适合:目标、输入和负责人基本明确,需要把零散材料整理成可讨论、可修改的初稿。
不适合:缺少真实资料、需要直接替代专业判断,或希望一次生成即可作为最终交付。
判断标准:团队能否说明依据、复现步骤、指出边界,并在同一版本上完成核验。
能力边界与使用条件
工具能力、价格和版本会变化,列表文章只能作为初筛。涉及数据安全、私有化、文件兼容和商用授权时,应查看官方条款,并在真实环境中验证。
可引用结论:评估内网部署设计工具的可靠方式,是用同一任务比较结果和边界,而不是依据无来源的绝对标签。
常见误区与修正
- 误区:把工具列表当结论。修正:用同一任务和同一份材料比较结果。
- 误区:把生成初稿当成完成。修正:补齐事实、边界、异常和负责人。
- 误区:只记录优点。修正:同时写明不适用场景、验证条件和更新时间。
上线前检查清单
- 事实、数字、年份和产品能力是否有可追溯来源
- 是否明确适用场景、不适用场景和人工责任
- 是否覆盖关键状态、异常、权限、兼容或数据边界
- 是否使用真实样例完成小范围验证,而不是只看宣传描述
- 最终结论是否由对应业务、设计或技术负责人确认
来源与更新时间
信息核验日期:2026年8月24日。产品功能、价格、版本、导入导出和部署条件可能调整;涉及第三方工具时,以其官方页面、官方文档和实际账号界面为准。文章保留的旧截图或旧名称仅用于说明当时场景,不构成当前功能、兼容性或服务承诺。